
🇹🇼台灣·AI 新聞·2026年10月24日·來源: Taipeitimes
人工智能網絡安全時代,正義一方取得勝利
研究人員利用先進的「前沿」人工智能模型,在PHP程式語言中發現了兩個關鍵漏洞,名為PHP2Shell。網絡安全公司Wiz表示,這些漏洞可能影響「全球70%的網站」,允許遠端程式碼執行。一項全球性的努力促使補丁於週三提前一天發布,以減輕風險。
PHP2Shell的發現突顯了先進人工智能在網絡安全領域的重大防禦應用。網絡安全公司Wiz和Calif(後者透過Patch the Planet計劃與OpenAI合作)於八月獨立發現了這些深層次漏洞。這個由「前沿」人工智能模型促成的過程,涉及人工智能與人類專家的複雜互動,讓Wiz的一名研究人員在一週內完成了「世界級」人類團隊可能需要數月才能完成的工作。
這些漏洞已存在十多年,並被Wiz形容為軟件歷史上最嚴重的漏洞之一,可能允許攻擊者在互聯網的絕大部分範圍內遠端執行程式碼。人工智能顯著加速的早期檢測,使開源PHP團隊能夠開發修復程式,並通知Amazon Web Services和Cloudflare等主要互聯網基礎設施公司。這項主動的努力避免了一場潛在的災難,儘管Cloudflare確實報告稱,在補丁廣泛可用之前,客戶已面臨「早期攻擊」。
這次事件強調了人工智能在識別複雜軟件漏洞方面,在惡意行為者利用它們之前,擴展人類研究極限的新興能力。儘管人們對人工智能可能加劇網絡犯罪威脅的擔憂持續存在,但這次協調一致的PHP2Shell補丁行動,是人工智能為一項重大的、主動的網絡安全勝利做出貢獻的實際例子,有助於減輕廣泛的數碼風險。
分享這篇文章
延伸閱讀
原文報道: Taipeitimes我們不轉載全文, 閱讀原文 →
相關文章
6 則
🇮🇳·AI 新聞
當沙盒失效時:為何 AI 模型遏制是下一個企業安全規範
Our earlier piece explored the critical need for AI model containment, a key challenge in AI cybersecurity.
🇯🇵·AI 新聞
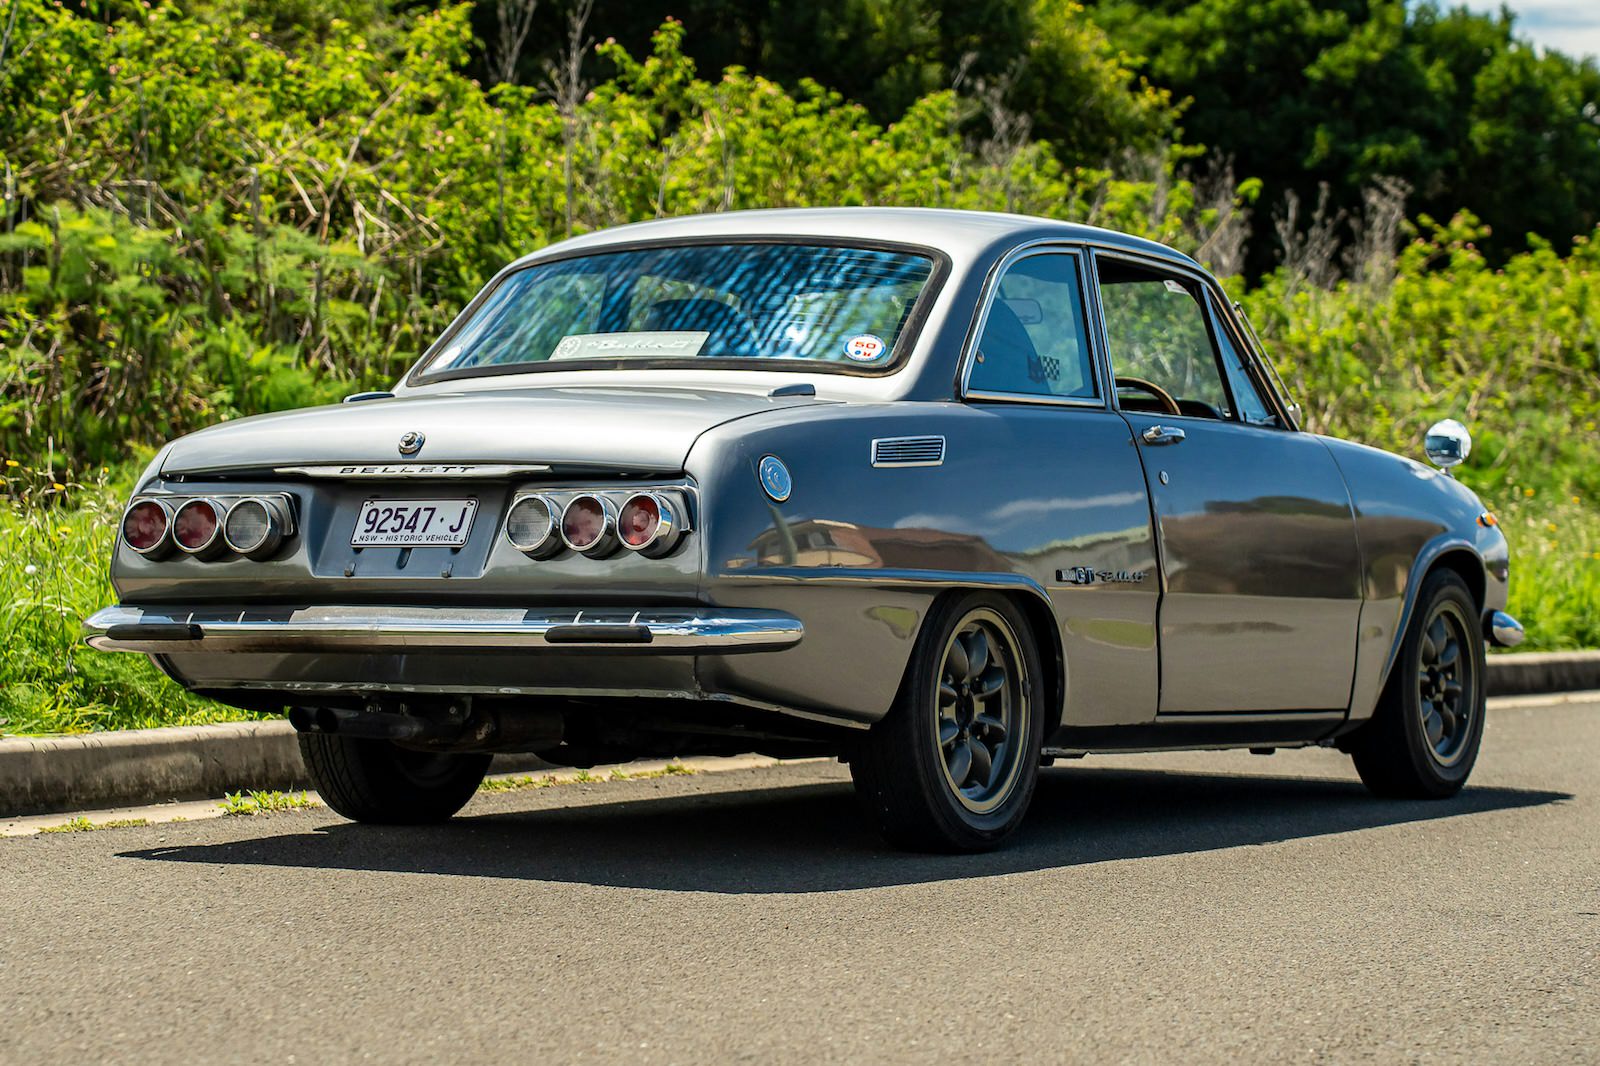
待售:一輛罕見的 1971 年 Isuzu Bellett 1800 GT – 首款日本「GT」車型
🇸🇬·AI 新聞
當人工智能開始自我複製時會發生甚麼?

AI 新聞
使用 Ivory 輕鬆排解 etcd 叢集故障

AI 新聞
我的第一個 cognee 連接器:將 Basecamp 同步到 AI 代理的記憶中
AI 新聞