社論:網絡防禦是全社會的努力
南韓金融機構最近發生數據洩露事件,至少影響了 68,000 人,媒體報導將這些攻擊與中國人工智能網絡安全工具 ARTEX 聯繫起來。被盜數據包括姓名、電話號碼、年收入和貸款申請詳情,促使南韓金融服務委員會發出有關潛在濫用的警告。
ARTEX 事件代表了人工智能工具首次被證實用於大規模金融領域數據洩露。ARTEX 被描述為一個開源滲透測試程式,旨在與大型語言模型整合,使其能夠自動發現漏洞並識別滲透路徑。這種能力顯著提升了潛在網絡攻擊的速度和規模。
美國安全公司 CrowdStrike 識別出一名 26 歲、可能出於經濟動機的中國籍嫌疑人,據報導他在攻擊中使用了 ARTEX 和 Claude Code。該嫌疑人還使用 Claude Code 查詢被盜數據的交易以及尋找韓國 Telegram 數據銷售群組,這表明在數據洩露和隨後的貨幣化方面都採用了複雜的人工智能輔助方法。
為應對濫用風險,ARTEX 的中國開發商 Autumn-27 將該項目轉為閉源並刪除了其 GitHub 頁面。然而,這項措施可能無法完全阻止未來的攻擊,因為現有用戶可以繼續使用已下載的副本。該事件凸顯了一個更廣泛的擔憂,即人工智能工具可能使個人能夠進行以前僅限於專業網絡戰組織的網絡攻擊,這對傳統安全控制構成了挑戰。
分享這篇文章
相關文章
6 則
Sam Altman稱AI將導致「壞事」發生。例證A:不必要的死亡
Sam Altman's warning that AI will make 'bad things' happen finds a real-world echo in this cyberattack.

Microsoft CEO Satya Nadella 呼籲為 AI 引入「緊急煞車」
Microsoft CEO Satya Nadella's call for an AI 'emergency brake' resonates with the risks highlighted here.
Mastercard 將亞太區餐飲計劃擴展至 1,300 間餐廳
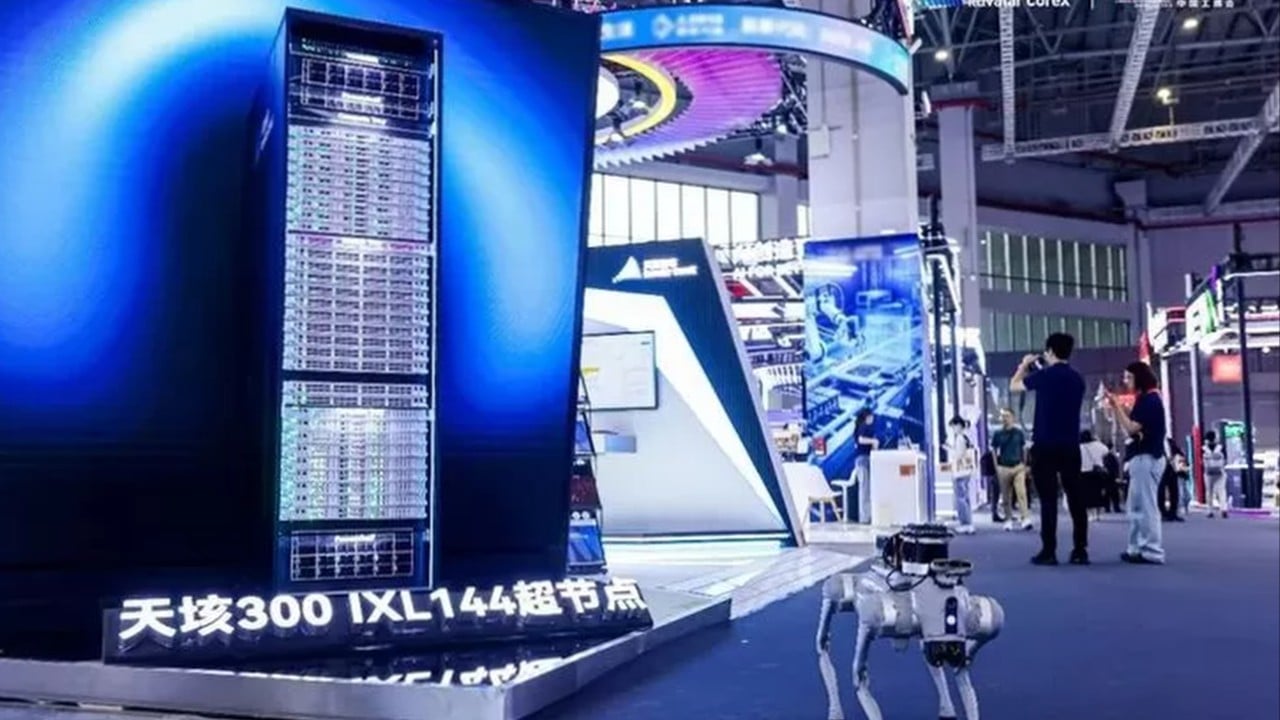
中國芯動力 Iluvatar CoreX 首個AI運算超級節點:單系統集成最多GPU
FIS 推出代理式 AI 工具,助財務總監更早發現現金流風險