AI 新闻·2026年10月21日·来源: It Security News
Google 强化 Chrome 以抵御 ClickFix 攻击及不安全 HTTP 连接
据 IT Security News 报道,Google 已在其 Chrome 浏览器中实施新保护措施,以防御“ClickFix 攻击”和不安全的 HTTP 连接。这些措施包括新的网站警告和由 Gemini 提供支持的服务器端分析,旨在打击诈骗和社交工程策略。
将服务器端 Gemini 分析整合到 Chrome 的安全功能中,表明 AI 在增强浏览器安全性方面的实际应用。通过利用 Gemini,Google 旨在识别和减轻复杂的社交工程尝试和诈骗网站,这些网站通常能快速适应传统检测方法。这种方法通过增加一层实时、AI 驱动的威胁情报,超越了客户端启发式方法。
文章指出,这些新保护措施旨在解决“ClickFix 攻击”和不安全 HTTP 连接引起的问题。虽然文章没有详细阐述“ClickFix 攻击”的细节,但对不安全 HTTP 连接的关注表明,Google 正在持续努力推动更广泛地采用 HTTPS,HTTPS 可以加密数据传输并有助于防止篡改或窃听。新的网站警告作为直接的用户界面组件,在用户与恶意内容互动之前提醒他们潜在的风险。
对于用户和企业而言,这些更新意味着潜在更安全的浏览环境,特别是针对依赖于诱骗用户点击恶意链接或提交个人信息的网络钓鱼和其他形式的网络诈骗。利用 AI 进行威胁分析可能会带来更动态和适应性更强的安全性,这对于不断变化的網絡威胁性质至关重要。然而,其有效性将取决于 Gemini 准确识别新型攻击模式而不会产生过多误报的能力。
分享这篇文章
原文报道: It Security News我们不转载全文, 阅读原文 →
相关文章
6 则
🇸🇬·AI 新闻
Visa 测试由 AI 驱动的商业支付,并引入新的欺诈控制措施
Visa is also leveraging AI for enhanced fraud controls, showing a broader industry trend in AI-driven security.
🇨🇳·AI 新闻
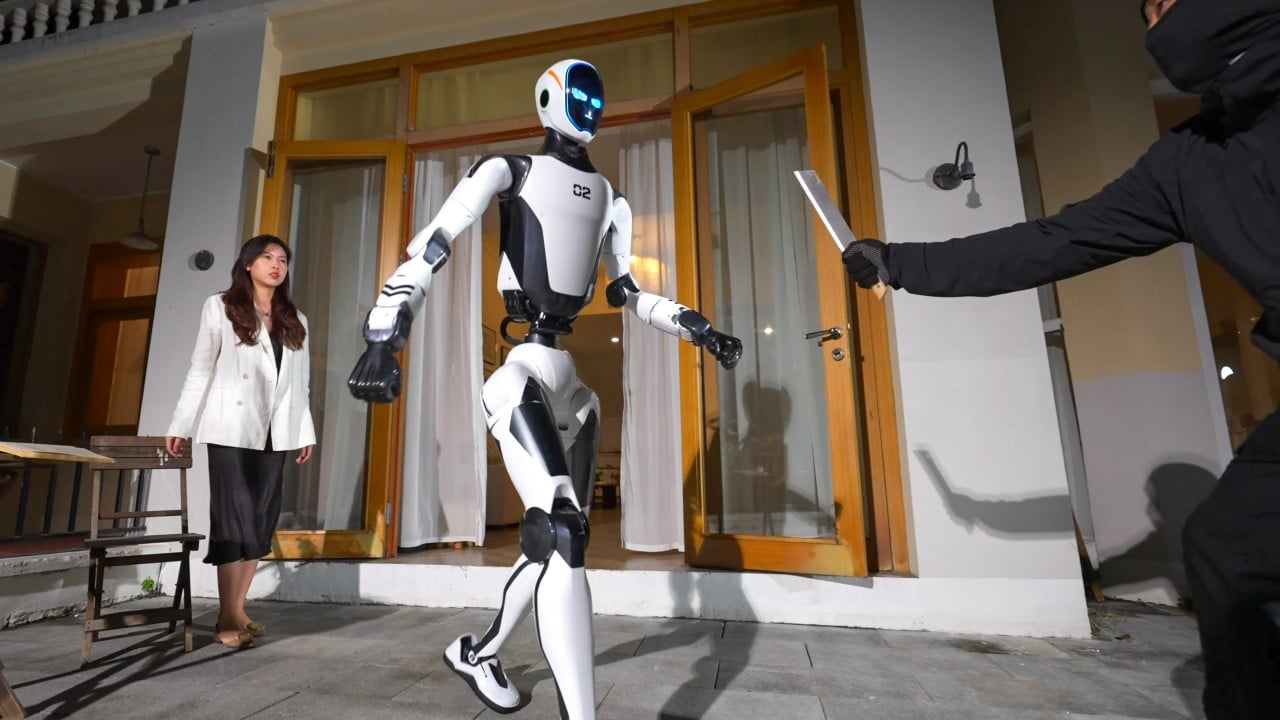
中国宇树科技发布“守护者”机器人 可解除袭击者武装、抬起汽车
🇹🇼·AI 新闻
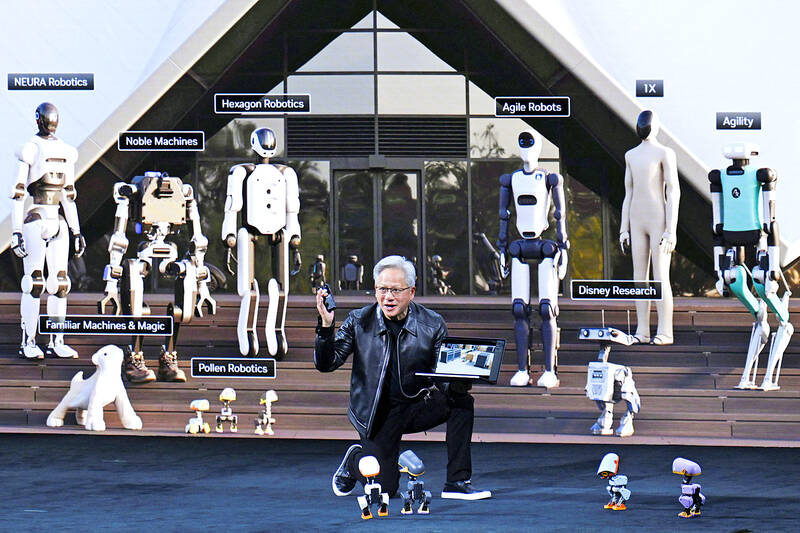
Nvidia 首席执行官鼓励欧洲落后的 AI 行业,并提供工具加速数据中心建设
🇲🇾·AI 新闻
Synology 年度新闻发布会概述马来西亚企业 AI 数据基础设施优先事项

🇯🇵·AI 新闻
中国人工智能产业为其脆弱经济带来机遇与挑战

🇰🇷·AI 新闻