社论:网络防御是全社会共同的努力
韩国金融机构最近发生数据泄露事件,至少影响了 68,000 人,媒体报道将这些攻击与中国人工智能网络安全工具 ARTEX 联系起来。被盗数据包括姓名、电话号码、年收入和贷款申请详情,促使韩国金融服务委员会发出有关潜在滥用的警告。
ARTEX 事件代表了人工智能工具首次被证实用于大规模金融领域数据泄露。ARTEX 被描述为一个开源渗透测试程序,旨在与大型语言模型集成,使其能够自动发现漏洞并识别渗透路径。这种能力显著提升了潜在网络攻击的速度和规模。
美国安全公司 CrowdStrike 识别出一名 26 岁、可能出于经济动机的中国籍嫌疑人,据报道他在攻击中使用了 ARTEX 和 Claude Code。该嫌疑人还使用 Claude Code 询问被盗数据的交易以及寻找韩国 Telegram 数据销售群组,这表明在数据泄露和随后的货币化方面都采用了复杂的人工智能辅助方法。
为应对滥用风险,ARTEX 的中国开发商 Autumn-27 将该项目转为闭源并删除了其 GitHub 页面。然而,这项措施可能无法完全阻止未来的攻击,因为现有用户可以继续使用已下载的副本。该事件凸显了一个更广泛的担忧,即人工智能工具可能使个人能够进行以前仅限于专业网络战组织的网络攻击,这对传统安全控制构成了挑战。
分享这篇文章
相关文章
6 则
Sam Altman称AI将导致“坏事”发生。例证A:不必要的死亡
Sam Altman's warning that AI will make 'bad things' happen finds a real-world echo in this cyberattack.

Microsoft CEO Satya Nadella 呼吁为 AI 引入“紧急刹车”
Microsoft CEO Satya Nadella's call for an AI 'emergency brake' resonates with the risks highlighted here.
Mastercard 将亚太区餐饮计划扩展至 1,300 家餐厅
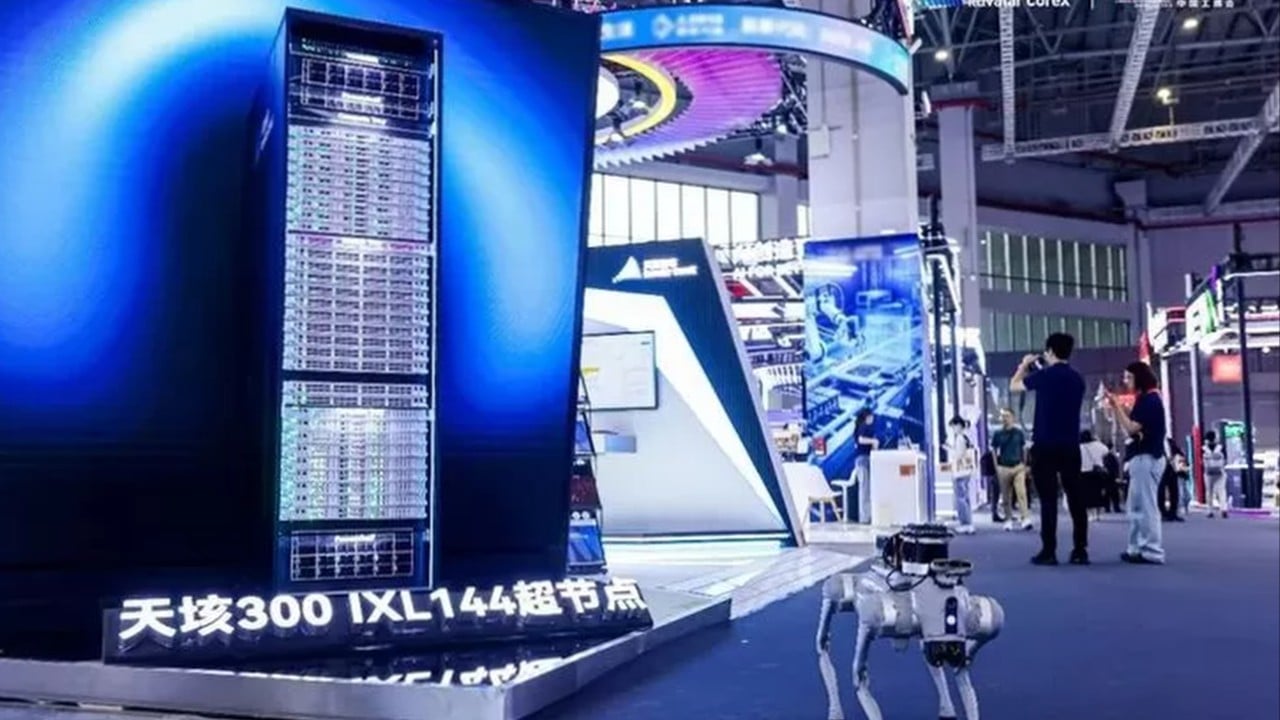
中国芯动力 Iluvatar CoreX 首个AI计算超节点:单系统集成最多GPU
FIS 推出代理式 AI 工具,助力首席财务官更早发现现金流风险