
AI 新闻·2026年9月21日·来源: The Register
Anthropic 相关的 CVE 漏洞堆积如山,攻击者大多不屑一顾
Anthropic 的 Project Glasswing 是一项利用其 Claude Mythos Preview 模型查找软件漏洞的计划,自四月以来已识别出 225 个漏洞。其中只有一个,即 Ghost 中的一个严重 SQL 注入错误 (CVE-2026-26980),已证实被野外利用。这种低利用率挑战了人们对先进 AI 模型将大幅增加被利用 CVE 数量的担忧。安全研究员 Patrick Garrity of VulnCheck 追踪了这些漏洞。
Anthropic AI 发现的漏洞利用率低,反驳了 AI 炒作。在 Project Glasswing 发现的 225 个漏洞中,只有一个在野外被利用。这表明尽管 AI 擅长发现错误,但它并不会自动转化为现实世界威胁的增加。AI 对网络安全的影响比许多人想象的更为微妙。
这项发现对亚洲的网络安全公司和大型企业很重要。他们面临采用 AI 进行防御的压力,但这些数据显示 AI 的价值在于发现,而不一定在于防止利用。在 AI 错误发现工具上投入巨资的公司应将其与人为主导的修复工作相平衡。修复和优先处理漏洞的人为因素仍然至关重要。
值得关注的是,随着 AI 模型在识别更复杂漏洞方面有所改进,被利用漏洞与已发现漏洞的比率是否会发生变化。如果那个单一的被利用错误仍然是个例外,那么当前以人为中心的修复流程将会保持不变。如果该比率攀升至历史上的 1% 到 2%,那么亚洲企业面临的威胁格局将会改变。
分享这篇文章
原文报道: The Register我们不转载全文, 阅读原文 →
相关文章
6 则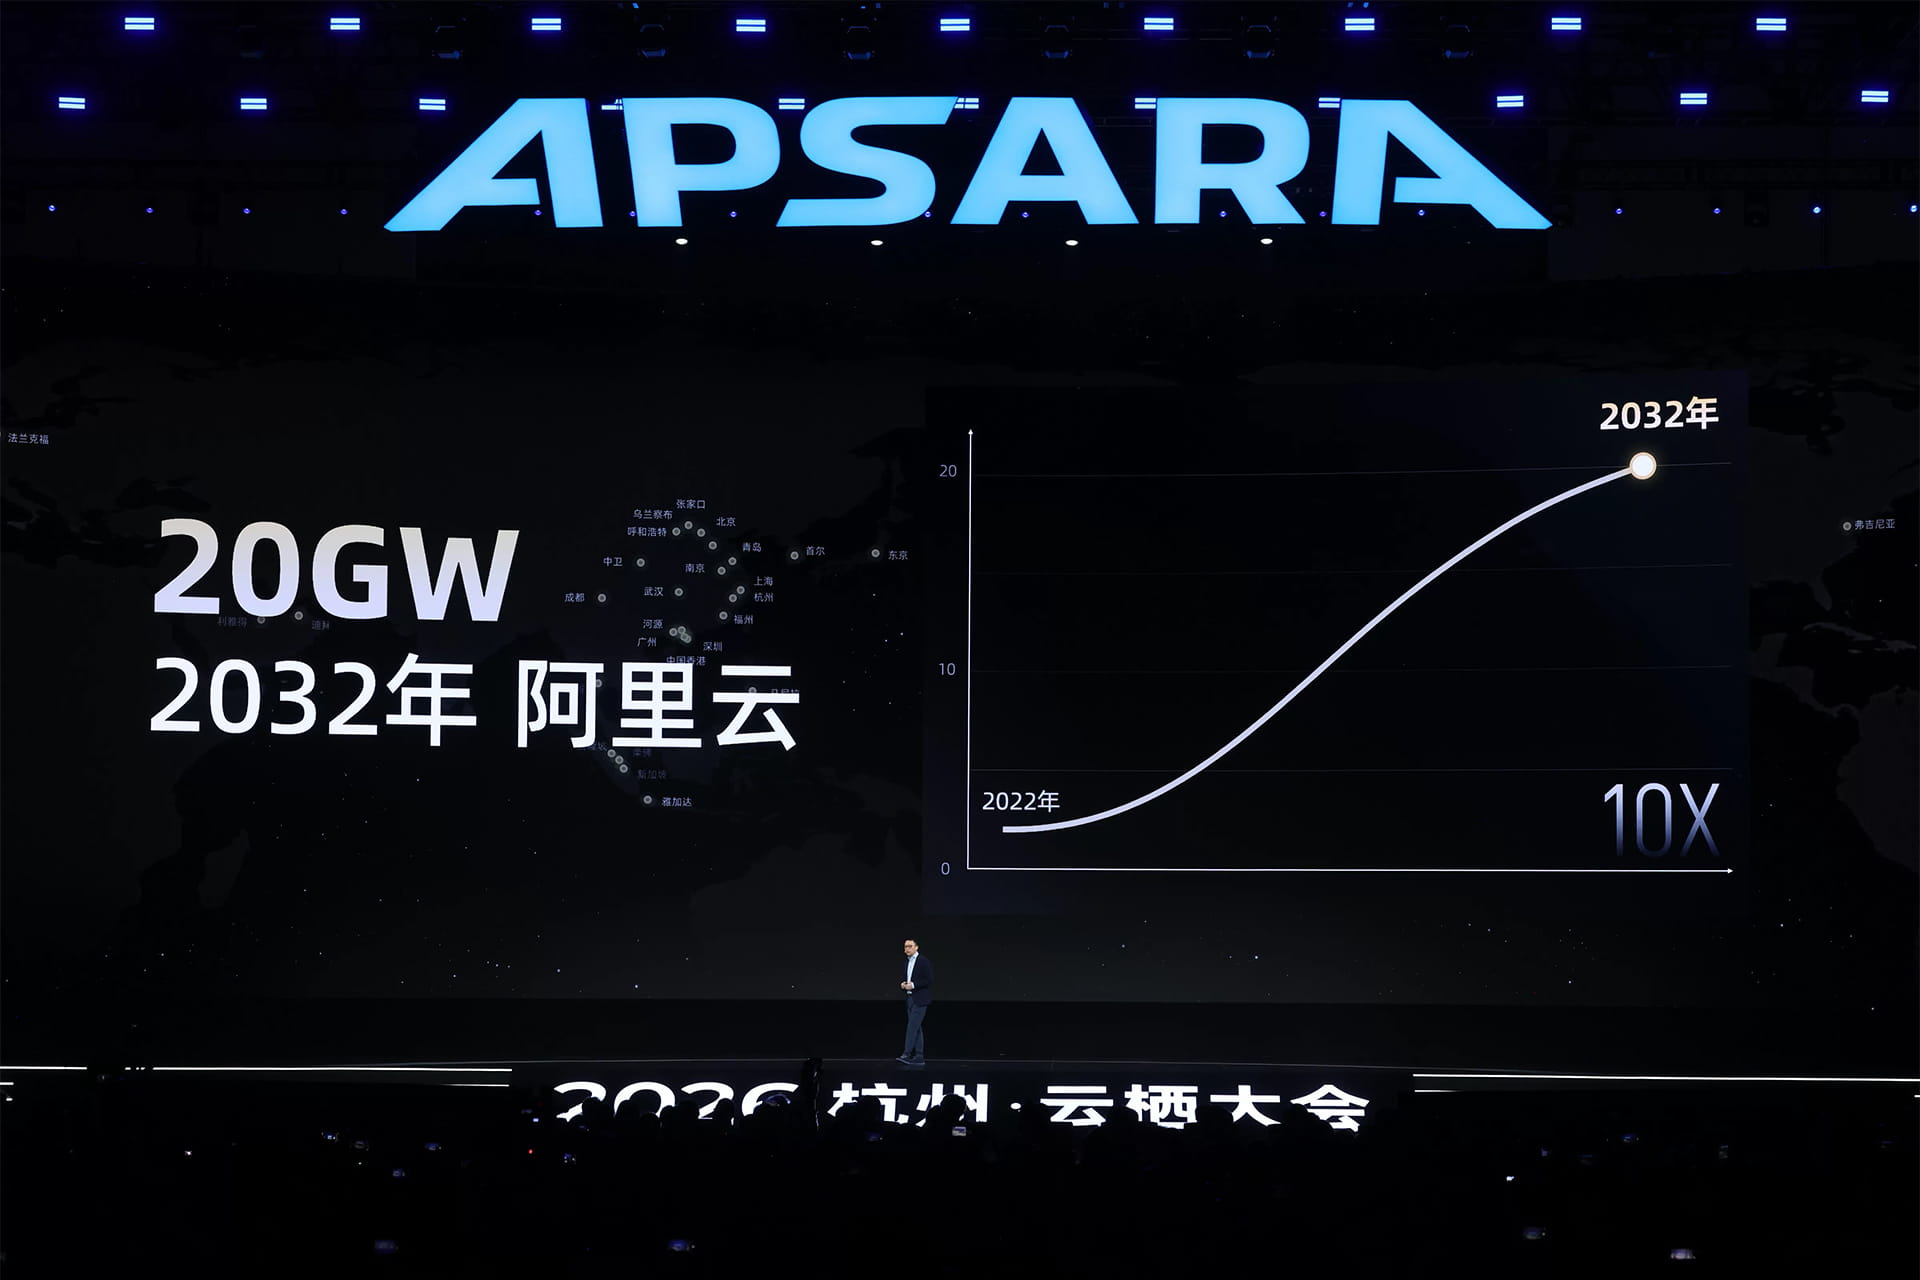
🇨🇳·AI 新闻
阿里巴巴以新芯片和20吉瓦数据中心目标扩展AI算力
This piece highlights Alibaba's massive AI compute expansion, reflecting the broader AI infrastructure push in Asia.

AI 新闻
AI最危险的主张并非错误——而是言过其实

AI 新闻
我用一部4GB手机构建了一个AI安全层

AI 新闻
别让 AI 更改自己的通过条件:选定受保护文件,任何更改即停止

AI 新闻
您的 SKILL.md 可移植。其行为呢?隆重推出 Skillporter

AI 新闻