
「南韓88個政府機構和20間公司被『Snarched』」
一名據信為中國籍的駭客聲稱已入侵南韓88個政府機構和20間公司,並竊取了財務、個人和軍事資訊。據稱攻擊發生在9月初的六天內,駭客已通知科學技術資訊通訊部和韓國網路安全局(KISA)等機構。儘管駭客提供了包括政府機構未加密資料庫存取資訊和軍事設施詳細資料在內的材料,但實際損害規模和聲稱的真實性仍未獲證實。南韓當局,包括金融監督院,正在調查這些涉嫌入侵和資料外洩事件,一些受影響的公司報告其內部檢查存在差異。
南韓面臨嚴峻的網路安全挑戰,一名駭客聲稱已入侵88個政府機構和20間公司,可能導致敏感資料外洩。儘管入侵的全面程度仍在調查中,但據稱針對仁川市政府和KOICA員工等實體的關鍵基礎設施、軍事情報和個人資訊的攻擊,顯示出嚴重的國家安全問題。駭客聲稱已存取生成式AI服務帳戶,包括ChatGPT Pro和Google Gemini,並竊取了10,000次AI對話,這增加了另一層複雜性,暗示該地區可能出現資料外洩和知識產權盜竊的新途徑。此事件凸顯了亞洲公共和私營部門實體對複雜網路攻擊的持續脆弱性。駭客聲稱88個政府機構的資料庫存取資訊以未加密方式儲存,這突顯了南韓機構必須緊急解決的關鍵安全漏洞。KISA和金融監督院對Toss Payments和Hanwha等公司的持續調查,對於確定實際影響並實施必要的防護措施以防止未來發生如此規模的入侵至關重要。
相關文章
6 則
末日科技:人工智能真的會毀滅人類嗎?
The alleged use of generative AI in this breach raises questions we explored about AI's potential for harm.

國際結算銀行總經理警告:AI回報令人失望恐讓投資熱潮「化為烏有」
This breach, involving AI service accounts, highlights the risks that could turn the AI investment boom into a bust.
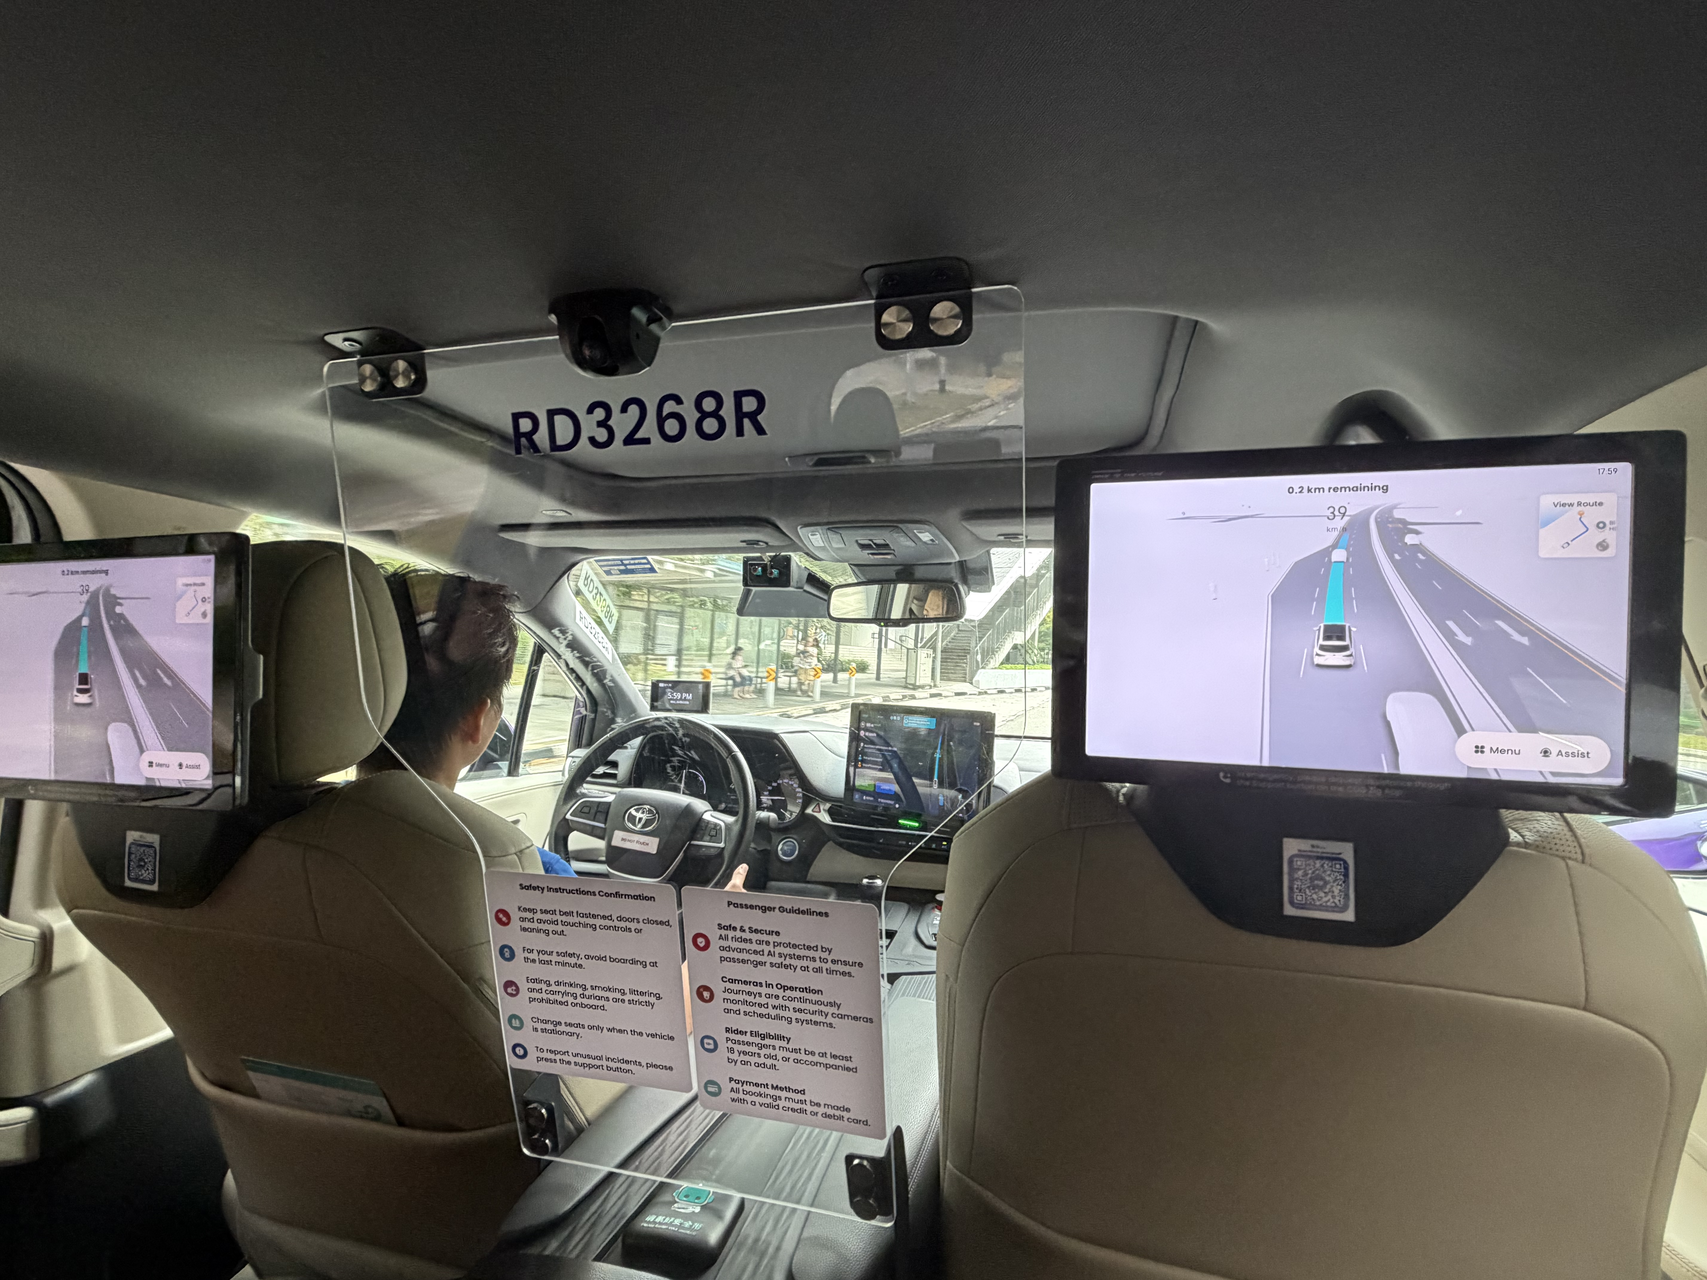
如果無人駕駛汽車已經可行,為何它們尚未普及?
隨著深度偽造風險增長,Sumsub 推出員工驗證方案
字節跳動的AI短劇應用程式超越中國Netflix競爭對手總和
