
AI 新聞·2026年9月21日·來源: The Register
Anthropic 相關的 CVE 漏洞堆積如山,攻擊者大多不屑一顧
Anthropic 的 Project Glasswing 是一項利用其 Claude Mythos Preview 模型尋找軟件漏洞的計劃,自四月以來已識別出 225 個漏洞。其中只有一個,即 Ghost 中的一個嚴重 SQL 注入錯誤 (CVE-2026-26980),已證實被野外利用。這種低利用率挑戰了人們對先進 AI 模型將大幅增加被利用 CVE 數量的擔憂。安全研究員 Patrick Garrity of VulnCheck 追蹤了這些漏洞。
Anthropic AI 發現的漏洞利用率低,反駁了 AI 炒作。在 Project Glasswing 發現的 225 個漏洞中,只有一個在野外被利用。這表明儘管 AI 擅長發現錯誤,但它並不會自動轉化為現實世界威脅的增加。AI 對網絡安全的影響比許多人想像的更為微妙。
這項發現對亞洲的網絡安全公司和大型企業很重要。他們面臨採用 AI 進行防禦的壓力,但這些數據顯示 AI 的價值在於發現,而不一定在於防止利用。在 AI 錯誤發現工具上投入巨資的公司應將其與人為主導的修復工作相平衡。修復和優先處理漏洞的人為因素仍然至關重要。
值得關注的是,隨著 AI 模型在識別更複雜漏洞方面有所改進,被利用漏洞與已發現漏洞的比率是否會發生變化。如果那個單一的被利用錯誤仍然是個例外,那麼當前以人為中心的修復流程將會保持不變。如果該比率攀升至歷史上的 1% 到 2%,那麼亞洲企業面臨的威脅格局將會改變。
分享這篇文章
原文報道: The Register我們不轉載全文, 閱讀原文 →
相關文章
6 則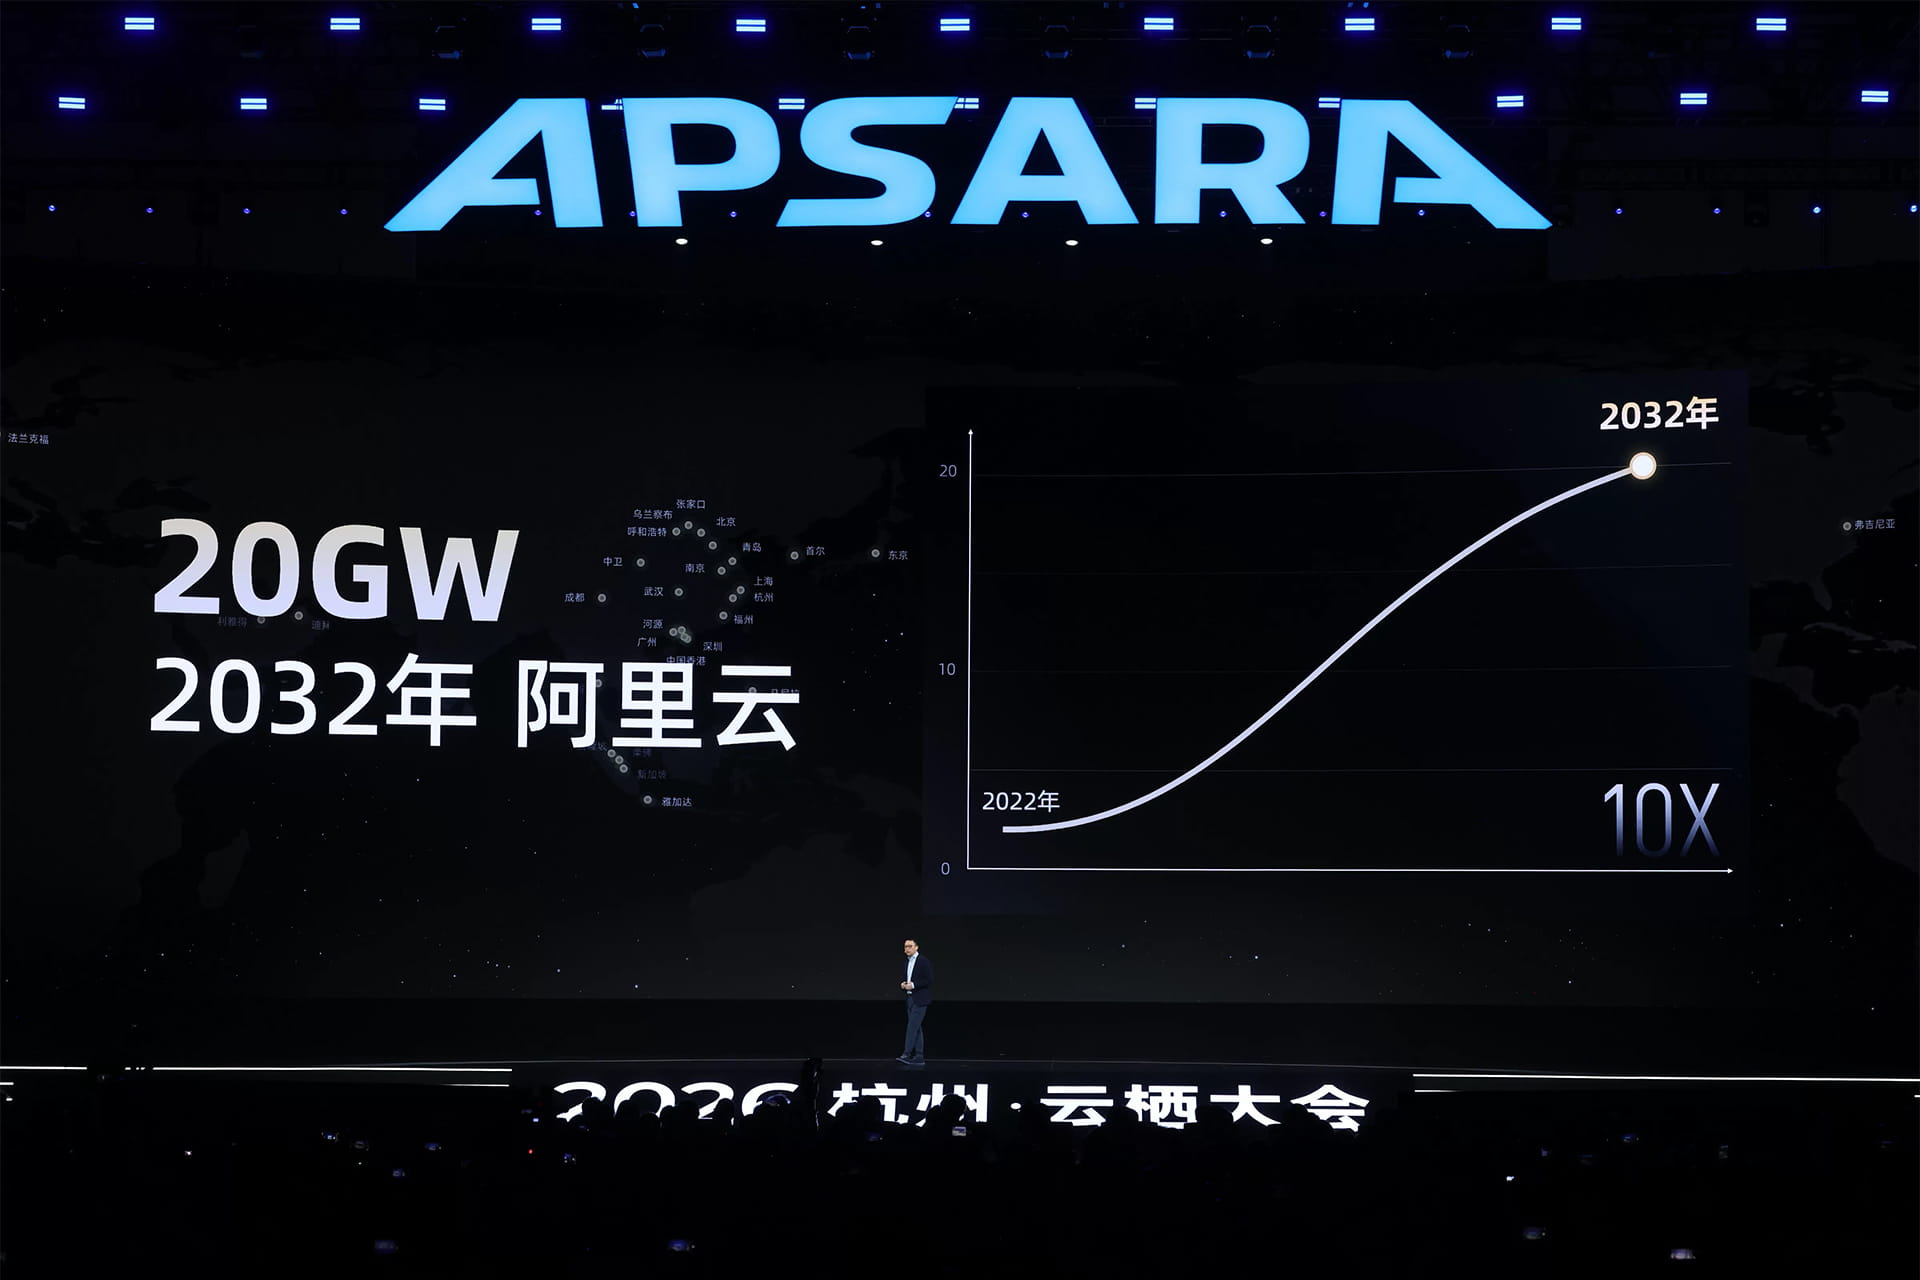
🇨🇳·AI 新聞
阿里巴巴以新晶片和20吉瓦數據中心目標擴展AI運算能力
This piece highlights Alibaba's massive AI compute expansion, reflecting the broader AI infrastructure push in Asia.

AI 新聞
AI最危險的主張並非錯誤——而是言過其實

AI 新聞
我用一部4GB手機建立了一個AI安全層

AI 新聞
別讓 AI 更改自己的通過條件:選定受保護檔案,任何更改即停止

AI 新聞
您的 SKILL.md 可攜帶。其行為呢?隆重推出 Skillporter

AI 新聞