自托管的 Claude Managed Agents:您运行什么,什么仍然离开您的网络
Anthropic 已为自托管的 Claude Managed Agents 开启私人测试版,使整个服务,包括服务器、用于会话历史记录的 PostgreSQL 数据库,以及用于 shell 和文件工具的工作程序,都能在用户的云端或本地基础设施中运行。可通过 Anthropic 账户团队提出请求以获取访问权限。
此前,组织只能自托管 AI 代理程序代码执行的沙盒,而 Anthropic 则管理凭证和代理程序活动记录。新的私人测试版显著扩展了这种控制,允许用户直接在其自己的网络中操作 Managed Agents 服务器、存储会话历史记录的 PostgreSQL 数据库,以及运行 shell 和文件工具的工作程序。
这种转变意味着代理程序循环、会话历史记录和保险库机密等关键组件现在位于用户的领域内。组织还可以在自己的机密管理器中管理凭证,并透过代理程序为特定的工具和 API 调用附加它们。透过每个环境的主机允许列表以及透过 OpenTelemetry 导出所有工具调用日志和结果的能力,进一步增强了安全性。
然而,一个关键区别仍然存在:Claude 大型语言模型本身继续在外部运行。模型请求,包括发出的提示和返回的完成,被导向 Anthropic、Amazon Bedrock、Google's Agent Platform、Microsoft Foundry 或用户自己的网关等提供商。这些互动受零数据保留协议的约束,但核心 AI 处理并未在自托管的基础设施中发生。
这种增加操作控制的权衡是基础设施管理的责任。用户现在负责修补、保护和配置服务器、数据库和防火墙。The Next Web 还报道,目前没有从托管服务迁移的路径,并且诸如网络钩子和定期运行等功能目前在自托管测试版中缺失。
分享这篇文章
相关文章
6 则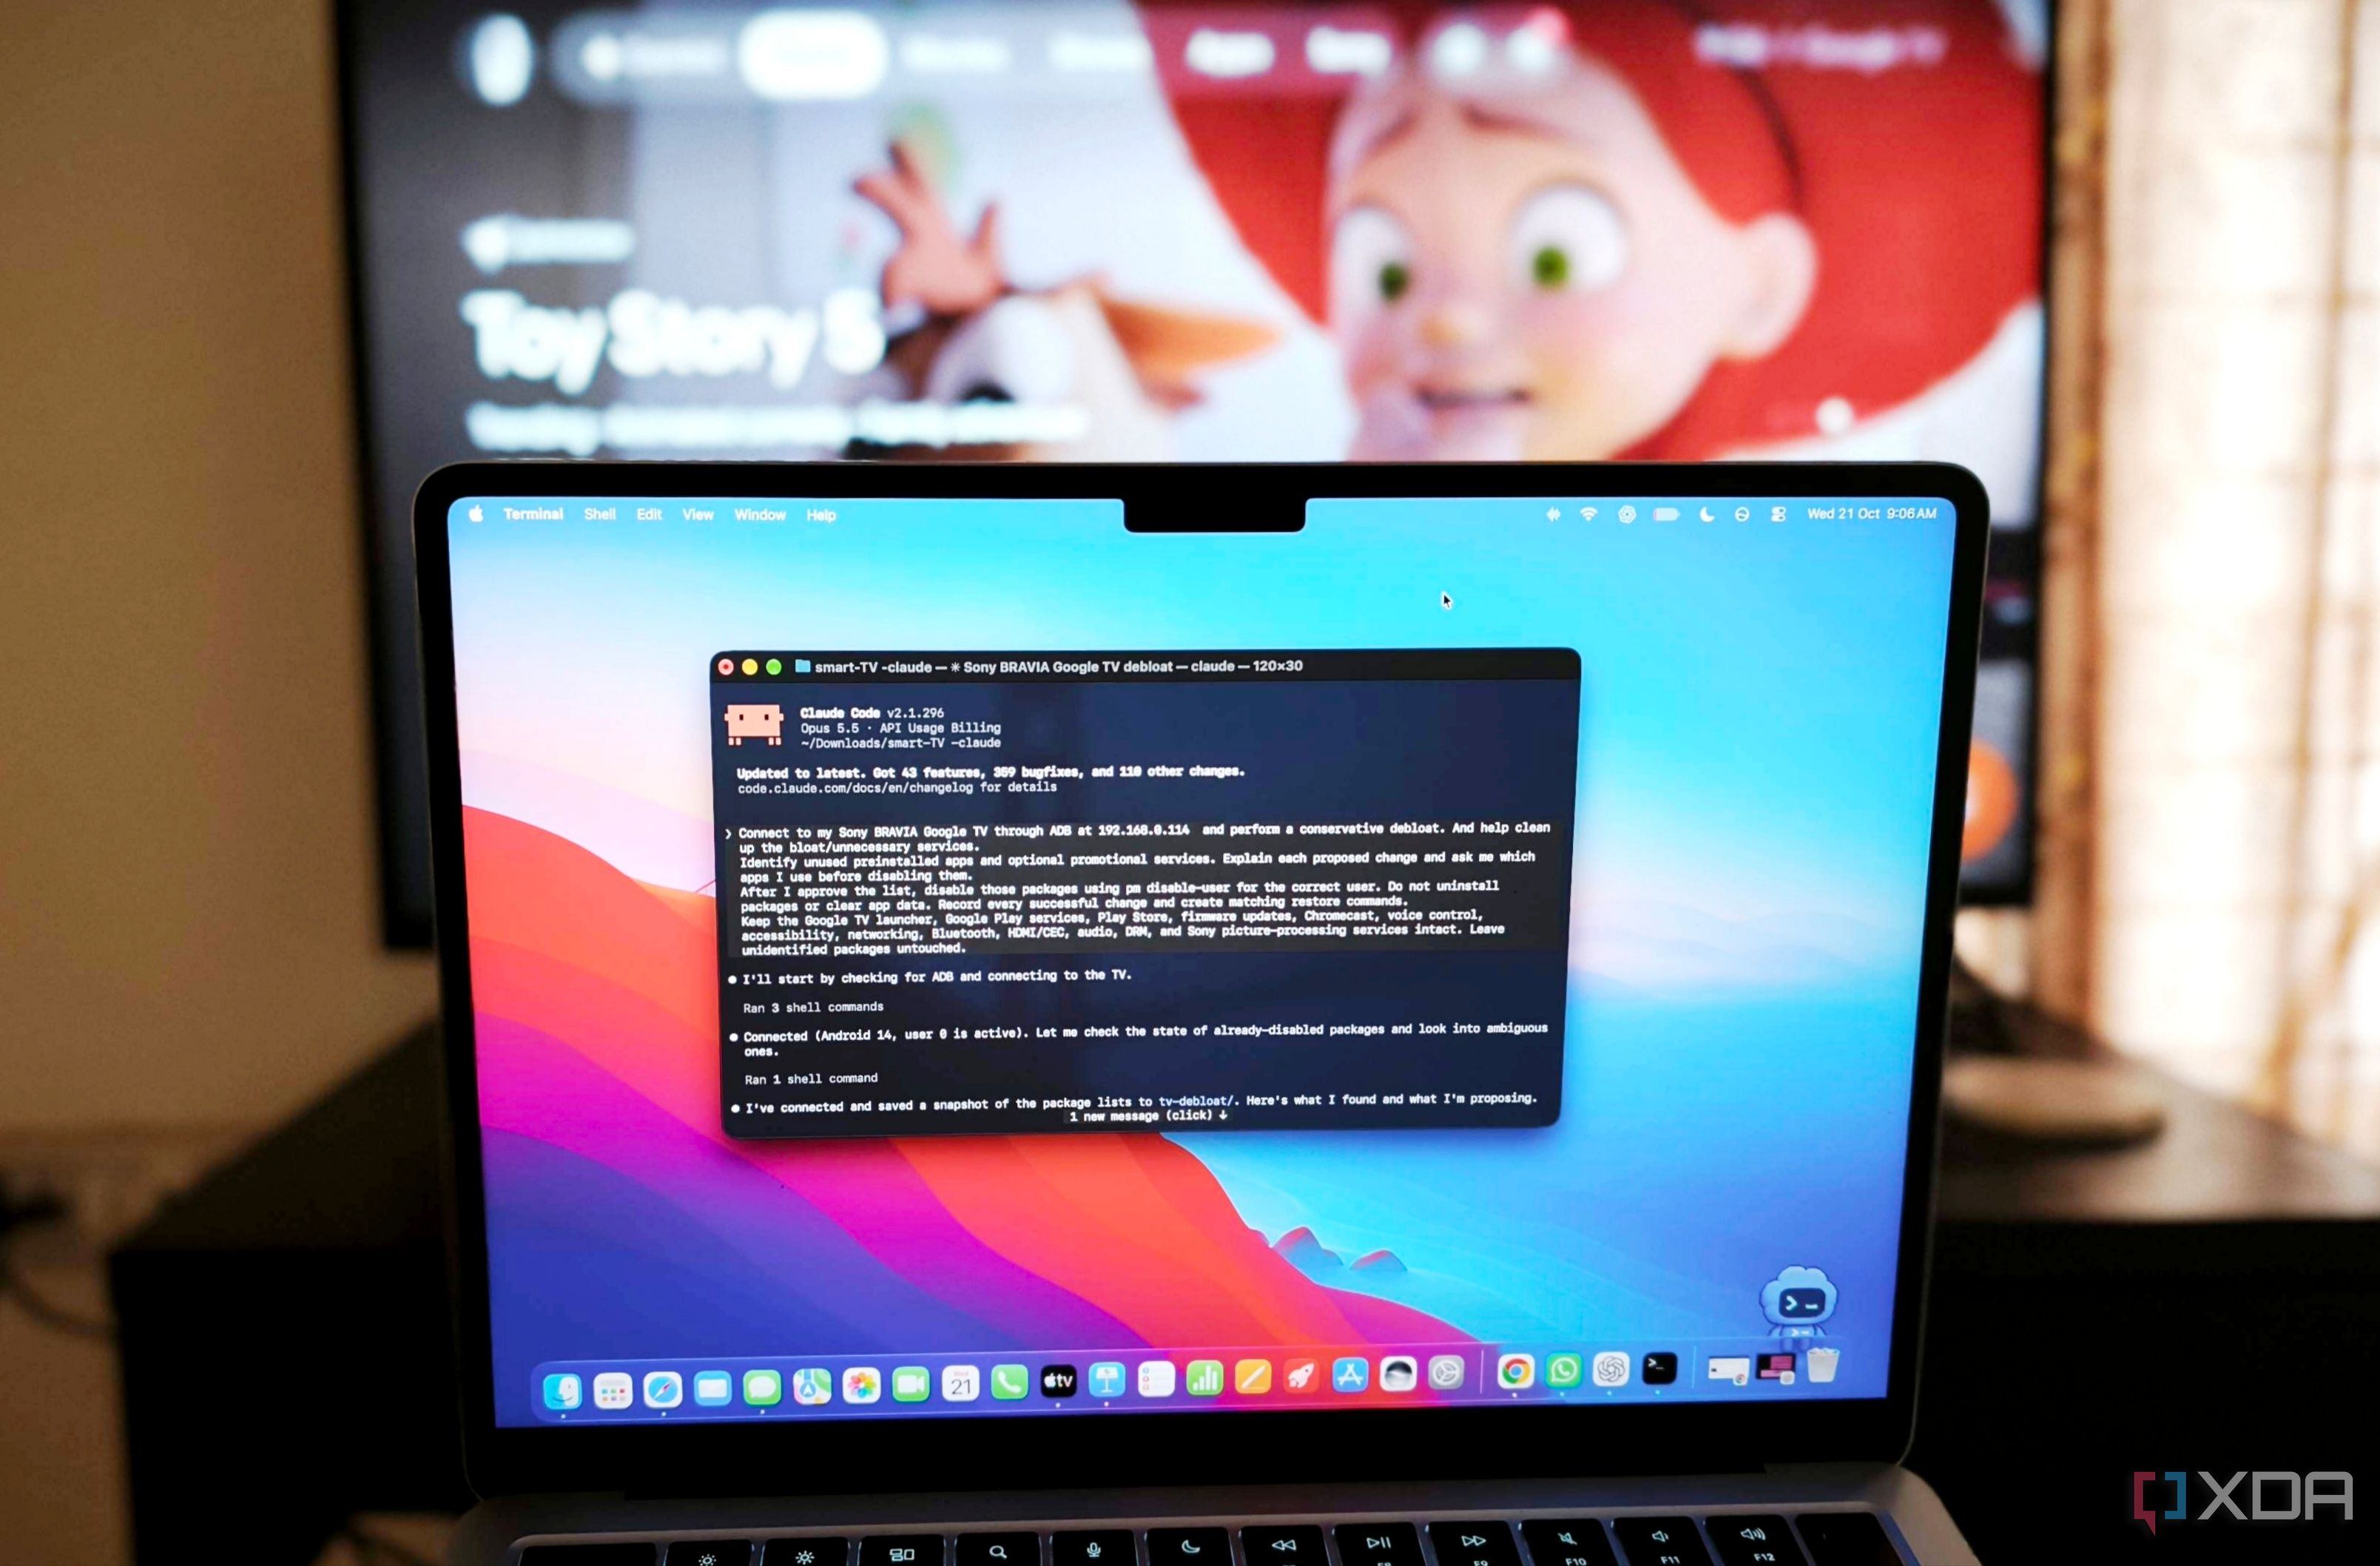
Claude Code 正悄然成为硬件黑客的最佳帮手,接下来将支持 Linux
We recently explored how Claude Code is becoming a key helper for hardware hackers, with Linux support on the horizon.

越南旅客现可扫描NETS二维码在新加坡付款

微信支付海外电子钱包交易量增长84%
BPC 将 SmartVista 与华为结合,推动支付现代化