
🇰🇷韩国·AI 新闻·2026年11月5日·来源: 서울경제
韩国将全面解除人工智能安全网络分离规定
韩国金融服务委员会(FSC)正逐步取消对金融机构的网络分离规定,以促进人工智能安全技术的更广泛应用。FSC于11月5日公布这项政策,旨在加强防御人工智能驱动的黑客攻击,此前有37家金融机构报告了40宗安全漏洞,导致部分运营商被盗取约10亿韩元。
FSC解除网络分离决定的规定,标志着一项战略性转变,其驱动力是人工智能驱动网络威胁日益复杂。尽管网络分离传统上通过隔离内部系统来保护敏感数据,但这种方法也可能阻碍先进人工智能安全工具的整合。这些工具通常需要更广泛的网络访问权限,才能监控流量、检测异常并实时响应威胁。
通过解除这些限制,FSC旨在允许金融机构部署更先进的人工智能驱动防御措施。既定目标是建立一个利用人工智能防御人工智能攻击的安全系统,超越静态边界控制。这项变革将选择性地应用;公司必须展示强大的人工智能和安全能力,并实施替代安全措施才能符合资格。
此政策是在近期发生安全事件之后推出的,包括银行、保险、证券经纪和虚拟资产服务提供商的漏洞,这些事件表明现有的安全框架不足。为此,FSC还将监管范围扩大到虚拟资产服务提供商以及其他与金融服务相关的非金融实体,同时追究高层管理人员的安全失职责任。
这项政策的有效性取决于新人工智能系统的实际实施以及替代安全措施的严谨性。原始资料概述了政策的意图和条件,但没有详细说明将如何客观评估“强大的人工智能和安全能力”,或将强制执行哪些具体的替代安全措施。
分享这篇文章
相关文章
6 则
🇸🇬·AI 新闻
Visa:AI 模型在购物决策测试中近半数失败
We recently reported on AI models failing nearly half of tests for suitable shopping decisions, highlighting AI's security challenges.
🇸🇬·AI 新闻
Remote 为全球员工推出虚拟报销卡
🇨🇳·AI 新闻
AI泡沫破裂、五中全会决议、光棍节
🇸🇬·AI 新闻
TikTok 在新加坡及其他三个东南亚国家推出独立应用 TikTok Shop
🇸🇬·AI 新闻
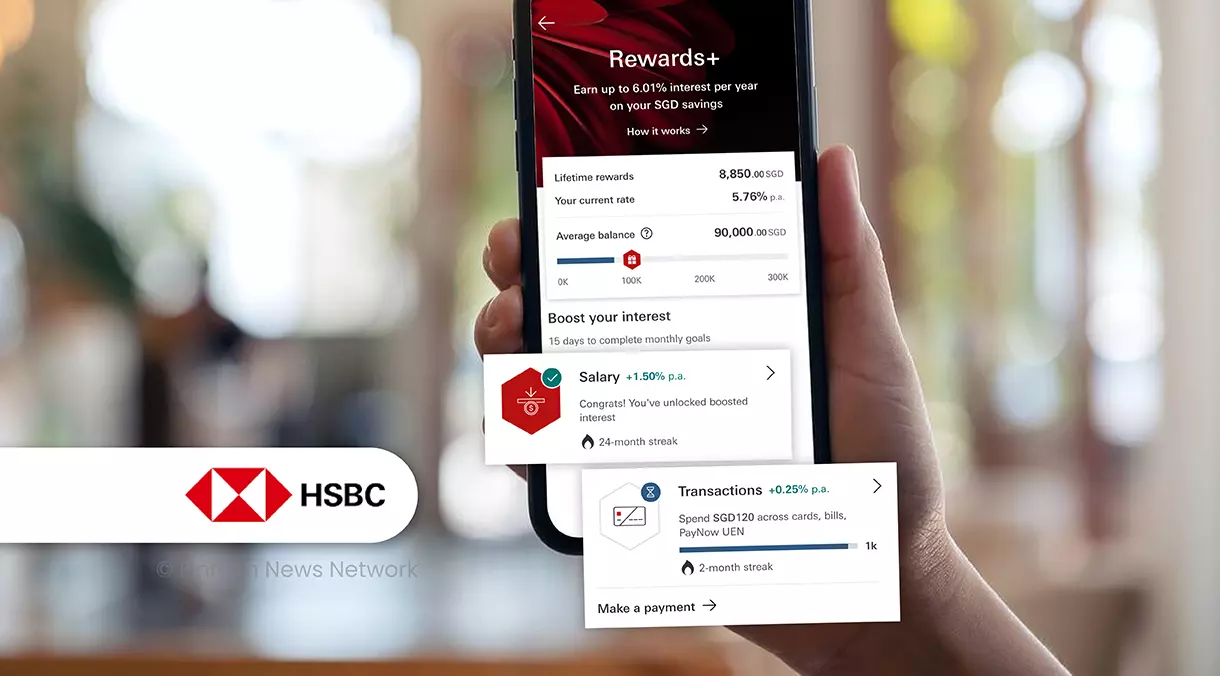
汇丰推出 Rewards+ 计划,储蓄可享高达 6.01% 利息
🇭🇰·AI 新闻